A regra de backup mais repetida na segurança da informação cabe numa frase e tem quase duas décadas: três cópias dos dados, guardadas em dois tipos de mídia diferentes, com pelo menos uma delas fora do alcance da rede. O CERT.br, o grupo brasileiro de resposta a incidentes de segurança, recomenda justamente isso na Cartilha de Segurança para Internet — manter os backups desconectados dos equipamentos, não só copiados.
Existe um motivo prático para essa etapa não ser opcional. Segundo o Relatório de Tendências de Ransomware 2025, da Veeam, que ouviu 1.300 organizações ao redor do mundo, 89% relataram que os invasores foram atrás dos backups durante o ataque — não só dos arquivos de produção. E apenas 32% dessas organizações usavam algum tipo de cópia que não pode ser apagada nem sobrescrita depois de gravada. Quase nove em cada dez ataques procuram o backup; só cerca de um terço das empresas tinha uma cópia que esse ataque não conseguiria tocar.
Para quem aprova orçamento, isso muda a pergunta que vale a pena fazer. Não é mais só "a empresa tem backup?" — isso a maioria já responde que sim. É "se o servidor for sequestrado hoje, existe uma cópia que esse mesmo ataque não alcança?". Enquanto a resposta for "não sei", a empresa está protegida contra o problema errado.
O ponto cego da regra mais conhecida do backup
"Dois tipos de mídia diferentes" não significa dois discos. Um HD interno e um HD externo são o mesmo tipo de mídia: se um pega uma sobretensão, uma queda ou um vírus, o outro corre o mesmo risco. Mídia diferente é, por exemplo, disco local de um lado e um serviço de nuvem do outro — ou disco e um sistema de armazenamento que não aceita sobrescrever o que já foi gravado.
"Fora do alcance" é a parte que mais gente entende errado. Não significa só "em outro prédio" ou "num pen drive na gaveta de casa". Significa que o computador ou servidor infectado não consegue chegar até aquela cópia — porque ela não está conectada a ele no momento do ataque, ou porque, mesmo conectada, não pode ser apagada nem regravada por cima depois de feita.
O resultado desse ponto cego aparece nos números de recuperação. Segundo o relatório State of Ransomware 2025, da Sophos, que ouviu 3.400 empresas atingidas por sequestro de dados em 17 países entre janeiro e março de 2025, apenas 54% delas conseguiram usar o backup para restaurar os arquivos — o menor percentual em seis anos de pesquisa. A cópia existia. Só que continuava ao alcance de quem atacou, do mesmo jeito que continuava ao alcance de quem precisava dela de volta.
Isso muda o que "ter backup" precisa significar para uma empresa pequena ou média. Não basta o processo rodar todo dia sem erro. Precisa haver, entre as cópias, pelo menos uma que o mesmo ataque que sequestrou o servidor não tenha como tocar.
Por que o disco ao lado do servidor não é uma segunda cópia
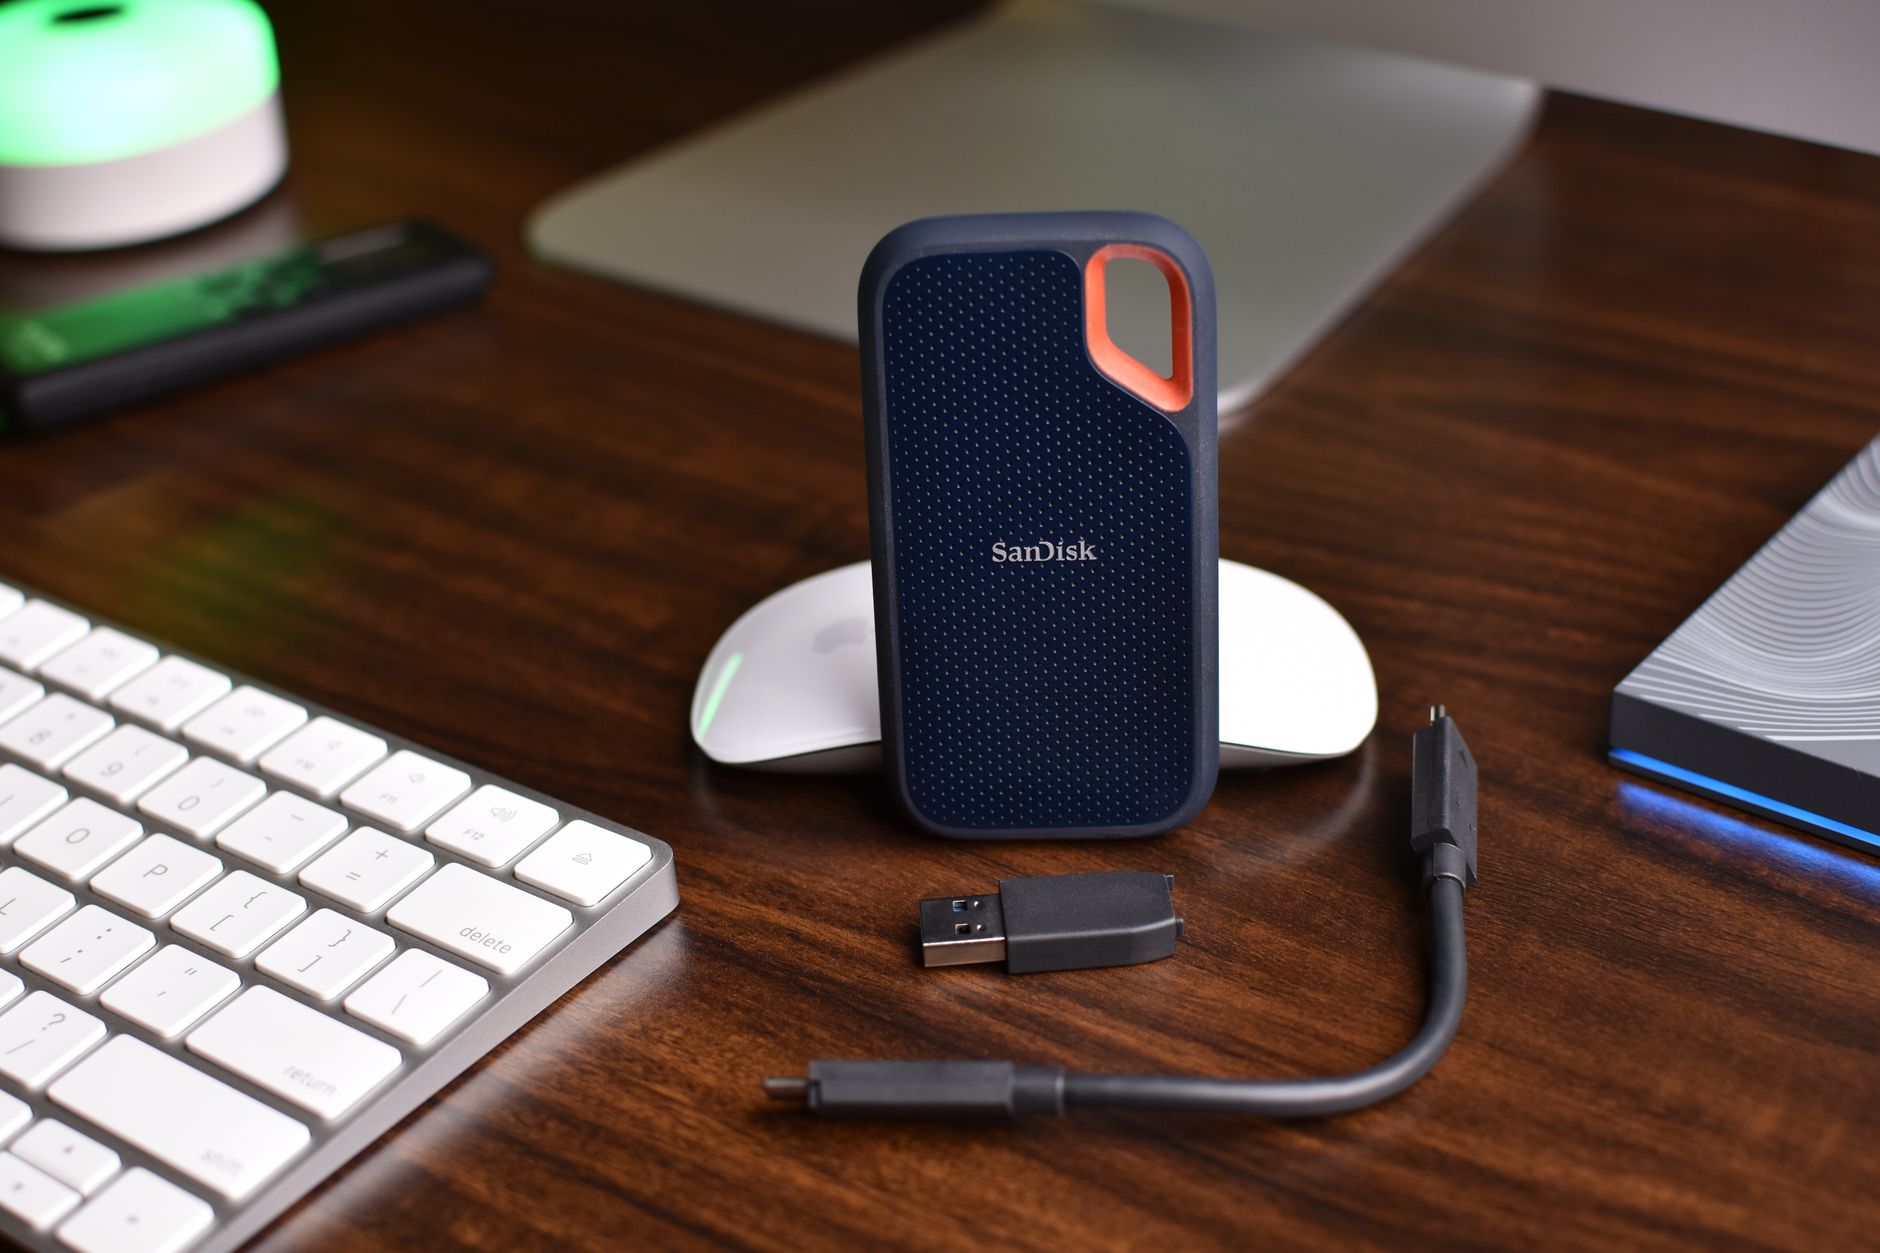
O jeito comum, em empresa que nunca parou para pensar nisso, é este: um disco rígido externo, ligado o tempo todo na mesma máquina ou no mesmo servidor que ele deveria proteger, muitas vezes na mesma sala. Às vezes é uma pasta de rede, visível para qualquer computador conectado, sem senha própria.
Do ponto de vista de incêndio, roubo ou queda de energia, isso já é frágil: o que atinge o servidor atinge o disco ao lado dele. Mas o problema fica pior com o tipo de ataque mais comum hoje. Um programa que sequestra dados, ao invadir o servidor, enxerga qualquer pasta ou disco que esteja acessível dali — pendrive conectado, pasta de rede mapeada, disco externo ligado o tempo todo — e tenta embaralhar ou apagar tudo que alcançar, backup incluído. O CERT.br é direto sobre isso: mantenha os backups desconectados dos equipamentos, e desative o compartilhamento de arquivos quando ele não for necessário.
É a cena por trás da dor mais comum que aparece quando o assunto vem à tona numa reunião: o backup está ali, ligado no mesmo servidor, na mesma sala. Se pegar fogo, se roubarem os equipamentos, ou se o servidor for sequestrado, a cópia vai junto — e ninguém tinha parado para pensar nisso antes.
O disco externo ligado ali do lado não é uma segunda cópia de verdade. É a mesma exposição, com um cabo a mais.
O que precisa existir na prática
Uma estratégia de backup que resiste a um dia ruim se define por onde e como as cópias ficam guardadas, não pela frequência com que rodam.
Uma cópia que o computador infectado não alcança. Nem por rede, nem por login. Pode ser um serviço de nuvem separado, uma mídia removível guardada fora do escritório, ou um sistema que exige uma segunda autorização para ser acessado.
Uma cópia que não aceita ser apagada nem regravada por cima. É o que a fabricante chama de imutabilidade: depois de gravada, aquela versão fica intocável durante um período definido, mesmo por quem administra o sistema.
Duas mídias diferentes guardando a mesma informação. Disco local e nuvem, por exemplo — nunca dois discos do mesmo tipo, na mesma sala, ligados no mesmo ponto de energia.
Um login separado para acessar a cópia de backup, diferente do login usado no dia a dia da rede. Se a senha de rede for roubada, ela não abre sozinha a porta do backup.
Um custo previsível para guardar as cópias, com estimativa antes de qualquer aumento de volume — para o crescimento dos dados não virar surpresa na fatura.
É assim que a Skills IT trabalha: cópias automatizadas, locais e/ou em nuvem, criptografadas, guardadas fora do alcance de quem tentar apagá-las.
O que muda para a empresa quando a cópia está de fato fora do alcance
Uma cópia inacessível ao ataque muda o momento mais tenso da negociação com quem sequestrou os dados: quando existe garantia de que os arquivos podem voltar sem depender de resgate, a empresa deixa de negociar sob pressão. A decisão de pagar ou não deixa de ser a única saída e passa a ser uma escolha entre alternativas.
Há também um efeito sobre o tempo parado. Uma empresa que sabe, com antecedência, de onde vai puxar os arquivos de volta perde menos tempo decidindo o que fazer no meio da crise — o tempo vai para restaurar, não para descobrir se existe algo restaurável. Cada hora de sistema fora do ar custa em pedido não faturado, funcionário parado esperando e cliente sem resposta; encurtar essa hora vale mais do que qualquer desconto que o disco mais barato pareça oferecer.
E há o efeito sobre quem decide. O dono ou diretor que sabe, com clareza, onde cada cópia dos dados da empresa está guardada — e que pelo menos uma delas não seria atingida pelo mesmo problema que atingiu o servidor — tem uma resposta concreta quando um cliente, um banco ou um seguro pergunta sobre continuidade. Quem só sabe que "o backup roda todo dia" tem uma frase de efeito, não uma garantia.
Um roteiro para começar
Antes da próxima reunião sobre continuidade, este roteiro ajuda a colocar o assunto no lugar certo.
- Pergunte onde cada cópia do backup está guardada, fisicamente. Se a resposta for "no mesmo servidor" ou "na mesma sala", ainda existe apenas uma cópia, com um nome de cópia extra.
- Descubra se alguma cópia está permanentemente conectada à rede. Disco externo sempre ligado e pasta de rede mapeada contam como conectados, mesmo que pareçam "separados" do servidor.
- Pergunte se alguma cópia não pode ser apagada, nem por quem administra o sistema. Se a resposta for "qualquer um com acesso de administrador consegue apagar tudo", essa proteção ainda não existe.
- Confirme se o login que acessa o backup é diferente do login da rede. Senha repetida entre os dois sistemas anula boa parte da proteção de estar "fora do alcance".
- Coloque no calendário quando a estratégia de backup foi revista pela última vez. Dados crescem, e o disco que bastava há dois anos pode já não caber a cópia de hoje.