La regla de backup más repetida en seguridad de la información cabe en una frase y tiene casi dos décadas: tres copias de los datos, guardadas en dos tipos de medio diferentes, con al menos una de ellas fuera del alcance de la red. El CERT.br, el grupo brasileño de respuesta a incidentes de seguridad, recomienda justamente eso en su Cartilla de Seguridad para Internet: mantener los backups desconectados de los equipos, no solo copiados.
Hay un motivo práctico para que este paso no sea opcional. Según el Informe de Tendencias de Ransomware 2025, de Veeam, que encuestó a 1.300 organizaciones en todo el mundo, el 89% reportó que los atacantes fueron por los backups durante el ataque, no solo por los archivos de producción. Y solo el 32% de esas organizaciones usaba algún tipo de copia que no puede borrarse ni sobrescribirse una vez grabada. Casi nueve de cada diez ataques buscan el backup; solo cerca de un tercio de las empresas tenía una copia que ese ataque no podía tocar.
Para quien aprueba el presupuesto, eso cambia la pregunta que vale la pena hacer. Ya no es solo "¿la empresa tiene backup?" —eso la mayoría ya responde que sí—. Es "si el servidor es secuestrado hoy, ¿existe una copia que ese mismo ataque no alcance?". Mientras la respuesta sea "no lo sé", la empresa está protegida contra el problema equivocado.
El punto ciego de la regla más conocida del backup
"Dos tipos de medio diferentes" no significa dos discos. Un disco duro interno y uno externo son el mismo tipo de medio: si uno recibe una sobrecarga eléctrica, una caída o un virus, el otro corre el mismo riesgo. Un medio diferente es, por ejemplo, disco local de un lado y un servicio en la nube del otro, o disco y un sistema de almacenamiento que no acepta ser sobrescrito.
"Fuera de alcance" es la parte que más gente entiende mal. No significa solo "en otro edificio" o "en una memoria USB en un cajón de casa". Significa que el computador o servidor infectado no puede llegar hasta esa copia, porque no está conectada a él en el momento del ataque, o porque, aunque esté conectada, no puede borrarse ni regrabarse encima después de hecha.
El resultado de ese punto ciego aparece en los números de recuperación. Según el informe State of Ransomware 2025, de Sophos, que encuestó a 3.400 empresas afectadas por secuestro de datos en 17 países entre enero y marzo de 2025, solo el 54% logró usar el backup para restaurar los archivos: el porcentaje más bajo en seis años de investigación. La copia existía. Solo que seguía al alcance de quien atacó, igual que seguía al alcance de quien la necesitaba de vuelta.
Eso cambia lo que "tener backup" necesita significar para una empresa pequeña o mediana. No basta con que el proceso corra todos los días sin error. Entre las copias tiene que haber, al menos, una que ese mismo ataque que secuestró el servidor no tenga cómo tocar.
Por qué el disco junto al servidor no es una segunda copia
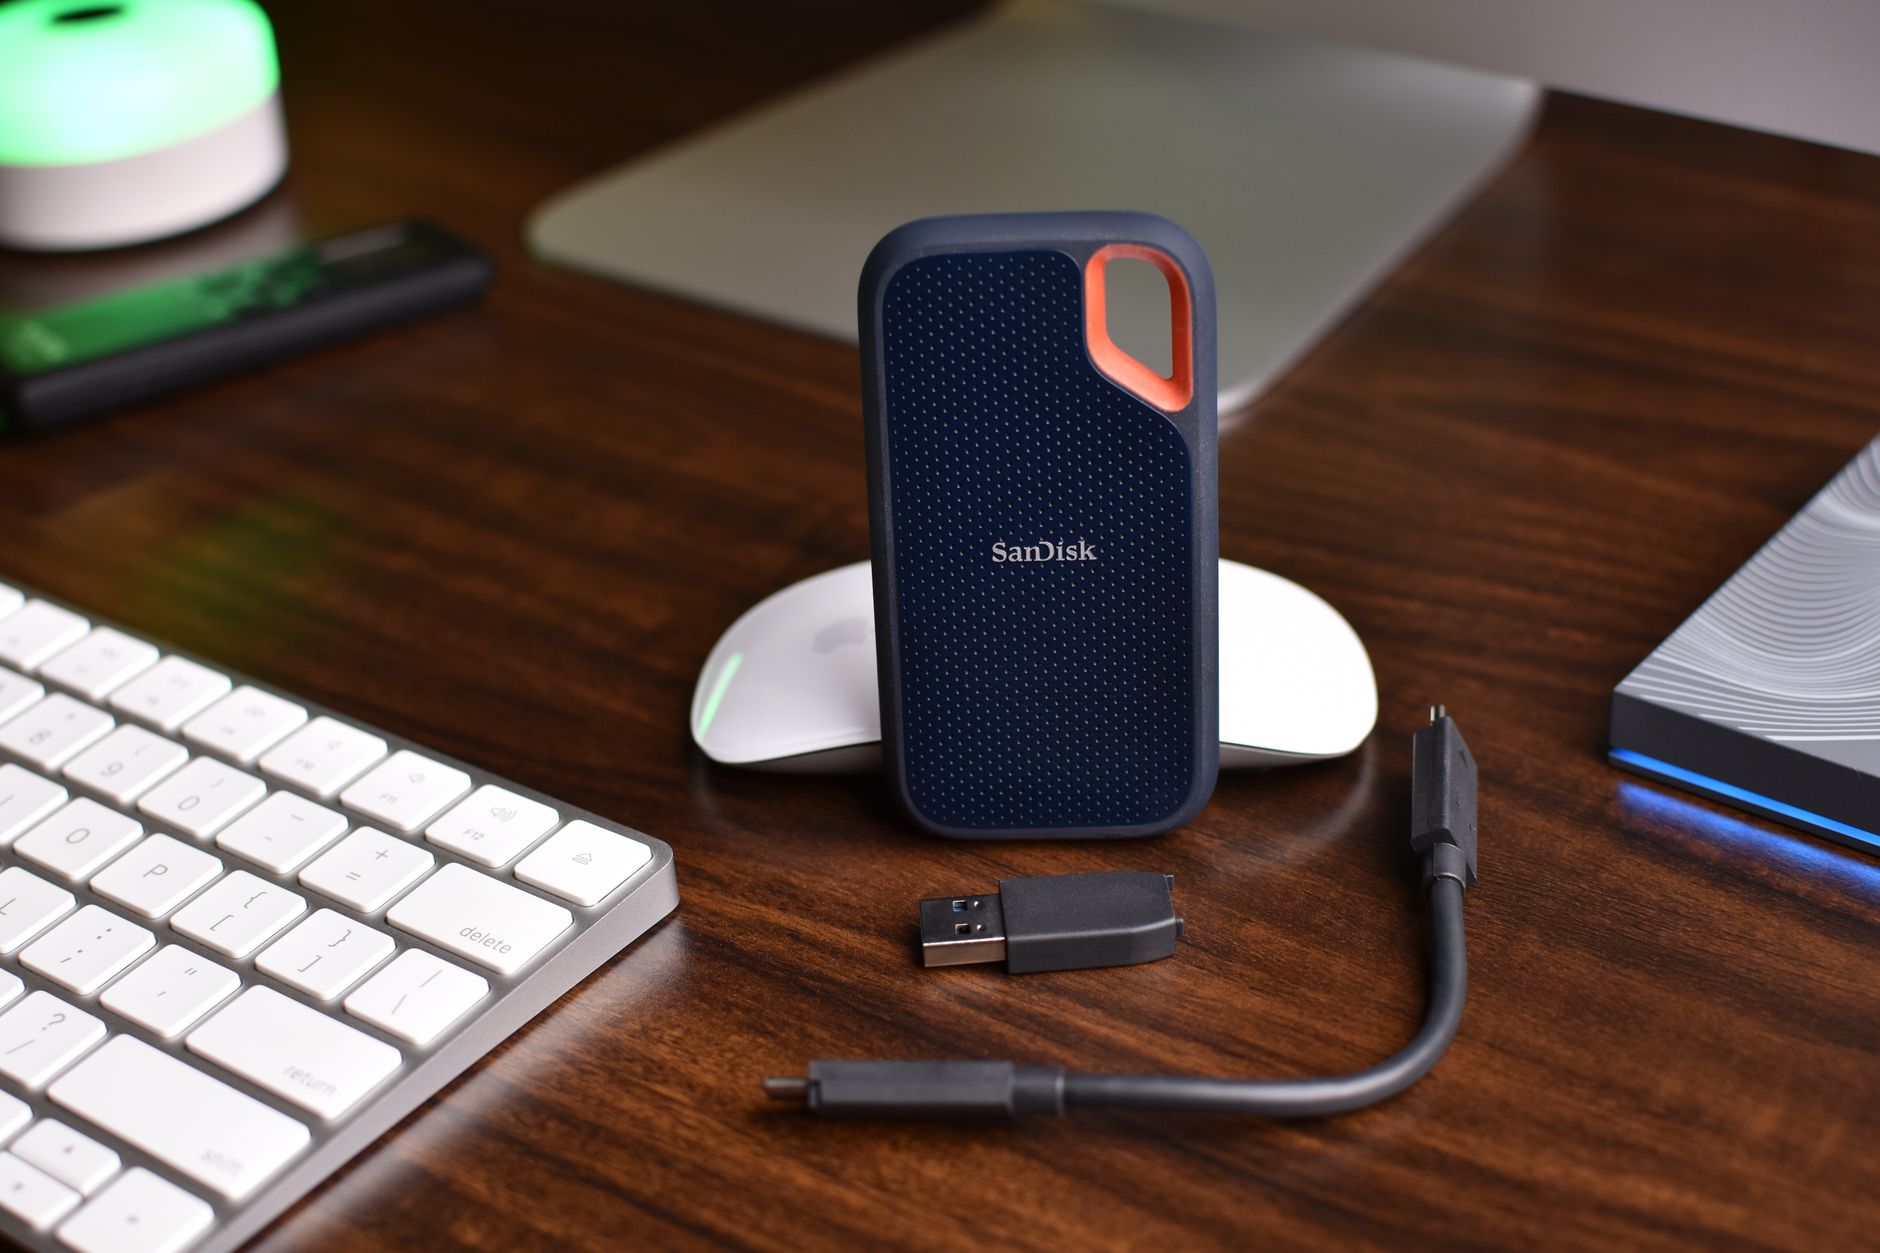
El escenario común, en una empresa que nunca se detuvo a pensarlo, es este: un disco duro externo, conectado todo el tiempo al mismo equipo o servidor que debería proteger, muchas veces en la misma sala. A veces es una carpeta de red, visible para cualquier computador conectado, sin contraseña propia.
Desde el punto de vista de un incendio, un robo o un corte de energía, eso ya es frágil: lo que afecta al servidor afecta al disco de al lado. Pero el problema empeora con el tipo de ataque más común hoy. Un programa que secuestra datos, al entrar al servidor, ve cualquier carpeta o disco accesible desde ahí —memoria conectada, carpeta de red mapeada, disco externo siempre encendido— e intenta cifrar o borrar todo lo que alcance, backup incluido. El CERT.br es directo sobre esto: mantener los backups desconectados de los equipos y desactivar el uso compartido de archivos cuando no sea necesario.
Es la escena detrás de la preocupación más común que surge cuando el tema llega a una reunión: el backup está ahí, conectado al mismo servidor, en la misma sala. Si hay un incendio, si roban los equipos, o si el servidor es secuestrado, la copia se va con él, y nadie se había detenido a pensarlo antes.
Ese disco externo conectado al lado no es realmente una segunda copia. Es la misma exposición, con un cable más.
Lo que tiene que existir en la práctica
Una estrategia de backup que resiste un mal día se define por dónde y cómo se guardan las copias, no por la frecuencia con que corren.
Una copia que el computador infectado no alcanza. Ni por red, ni por sesión. Puede ser un servicio en la nube separado, un medio removible guardado fuera de la oficina, o un sistema que exige una segunda autorización para acceder.
Una copia que no acepta ser borrada ni sobrescrita. Es lo que el fabricante llama inmutabilidad: una vez grabada, esa versión queda intocable durante un período definido, incluso para quien administra el sistema.
Dos tipos de medio diferentes guardando la misma información. Disco local y nube, por ejemplo, nunca dos discos del mismo tipo, en la misma sala, conectados al mismo punto de energía.
Una sesión separada para acceder a la copia de backup, distinta de la que se usa en el día a día de la red. Si la contraseña de red es robada, no abre por sí sola la puerta del backup.
Un costo previsible para guardar las copias, con una estimación antes de cualquier aumento de volumen, para que el crecimiento de los datos no se convierta en sorpresa en la factura.
Así es como trabaja Skills IT: copias automatizadas, locales y/o en la nube, cifradas, guardadas fuera del alcance de quien intente borrarlas.
Lo que cambia para la empresa cuando la copia está realmente fuera de alcance
Una copia inaccesible al ataque cambia el momento más tenso de la negociación con quien secuestró los datos: cuando existe la garantía de que los archivos pueden volver sin depender de un rescate, la empresa deja de negociar bajo presión. Pagar o no deja de ser la única salida y pasa a ser una elección entre alternativas.
También hay un efecto sobre el tiempo de inactividad. Una empresa que sabe, de antemano, de dónde va a traer de vuelta los archivos pierde menos tiempo decidiendo qué hacer en medio de la crisis: el tiempo se destina a restaurar, no a averiguar si hay algo restaurable. Cada hora de sistema caído cuesta en pedidos no facturados, personal parado esperando y clientes sin respuesta; acortar esa hora vale más que cualquier descuento que parezca ofrecer el disco más barato.
Y hay un efecto sobre quien decide. El dueño o director que sabe con claridad dónde está guardada cada copia de los datos de la empresa —y que al menos una de ellas no sería afectada por lo mismo que afectó al servidor— tiene una respuesta concreta cuando un cliente, un banco o una aseguradora pregunta sobre continuidad. Quien solo sabe que "el backup corre todos los días" tiene una frase efectista, no una garantía.
Una hoja de ruta para empezar
Antes de la próxima reunión sobre continuidad, esta hoja de ruta ayuda a poner el tema en el lugar correcto.
- Pregunte dónde está guardada físicamente cada copia del backup. Si la respuesta es "en el mismo servidor" o "en la misma sala", sigue existiendo una sola copia, con un nombre de copia de más.
- Averigüe si alguna copia permanece conectada de forma permanente a la red. Un disco externo siempre encendido y una carpeta de red mapeada cuentan como conectados, aunque parezcan "separados" del servidor.
- Pregunte si alguna copia no puede borrarse, ni siquiera por quien administra el sistema. Si la respuesta es "cualquiera con acceso de administrador puede borrar todo", esa protección todavía no existe.
- Confirme que la sesión que accede al backup es distinta de la sesión de red. Una contraseña repetida entre los dos sistemas anula buena parte de la protección de estar "fuera de alcance".
- Anote en el calendario cuándo se revisó por última vez la estrategia de backup. Los datos crecen, y el disco que alcanzaba hace dos años puede ya no alcanzar para la copia de hoy.